
 14:00 / 25.10.2026
 267


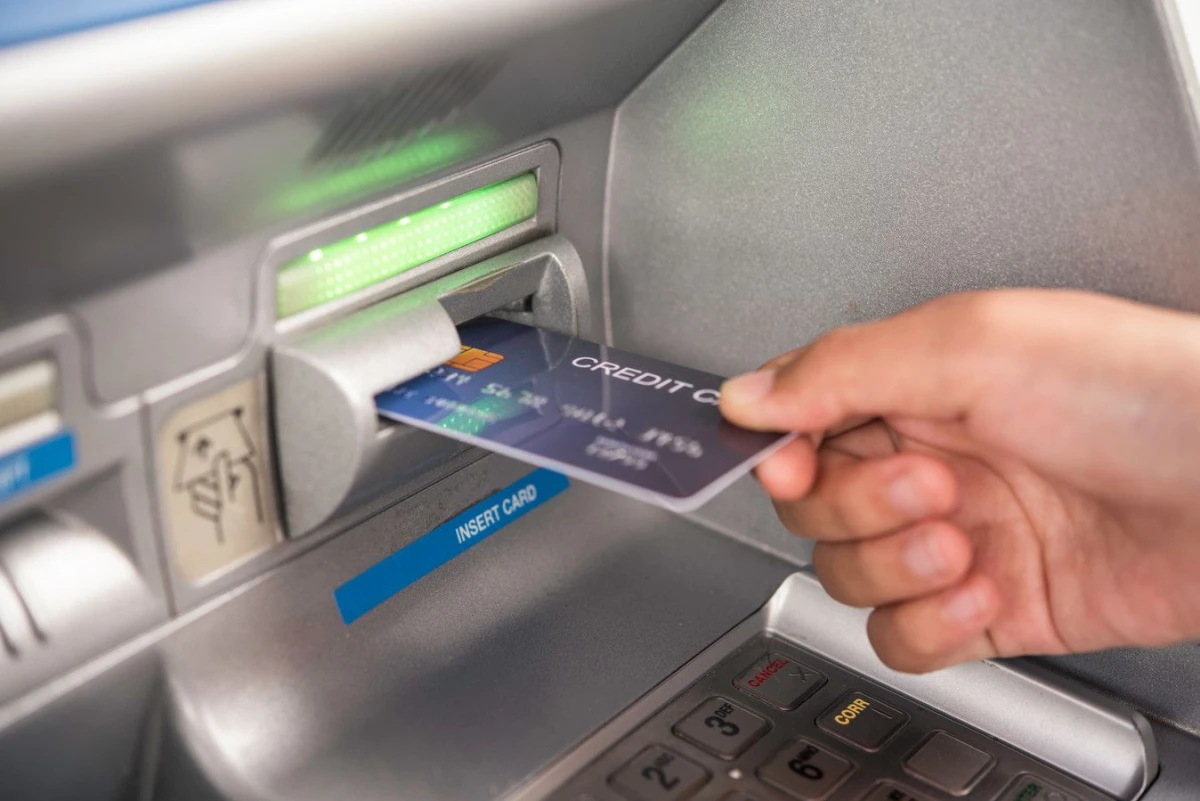
Банковите карти с изтекъл срок на валидност може да са по-опасни, отколкото се смяташе досега. Учени от Университета на Масачузетс в Амхърст откриха уязвимост в платежните системи, която позволява някои невалидни кредитни карти да бъдат "съживени“ и използвани за покупки. Откритието оспорва разпространеното убеждение, че след изтичане на срока си картата автоматично става неизползваема.
Изследването е представено на конференцията USENIX Security 2026. То показва, че при определени обстоятелства престъпници могат да извършват неоторизирани плащания с откраднати или изгубени карти, дори когато притежателите им вече са получили нови. Учените наричат явлението "зомби кредитни карти“, защото картите продължават да работят, макар официално да са с изтекъл срок.
Според доц. Таки Раза от Инженерния колеж към университета причината е в особеностите на банковата инфраструктура. Изтичането на срока на физическата карта не означава непременно закриване на свързаната с нея сметка. Например ако потребител върне закупена стока, сумата може да бъде възстановена по сметката му, дори когато картата, с която е платил, вече е невалидна. Това навело учените на въпроса дали такава карта може да се използва и за нови плащания. При някои карти отговорът се оказал положителен.
За да демонстрират уязвимостта, изследователите разработили система от два обикновени смартфона и софтуер за емулация на безконтактни плащания, базирана на NFC технологията. Първият смартфон комуникира с физическата карта и извлича данните за плащането, включително датата на изтичане. Чрез междинна връзка те стигат до втория смартфон, който променя датата на валидност, преди да ги представи на терминала. Така терминалът е заблуден, че картата е активна.
Престъпниците не е необходимо да знаят действителния срок на новоиздадената карта. Според водещия автор Раджа Хаснайн Анвар, докторант в лабораторията Khwarizmi, е достатъчно да се посочи произволна бъдеща дата, за да бъде транзакцията при определени условия обработена успешно. Причината е, че датата на изтичане, която терминалът използва, не е криптографски защитена и лесно може да се промени. За страничен наблюдател такова плащане практически не се различава от обикновена транзакция с дигитален портфейл.
На пръв поглед банките би трябвало автоматично да отхвърлят плащания с карта с изтекъл срок, но изследването показва, че това не винаги се случва. Някои банки не сравняват датата от терминала с надеждно удостоверените данни за картата. Ако няма допълнителни проверки на статуса ѝ, транзакцията може да бъде одобрена.
Има и друг проблем. Картите имат още една дата на валидност, различна от отпечатаната върху пластиката. Тя е свързана с цифровия сертификат на защитния ключ, който удостоверява комуникацията между картата и платежната система. Този сертификат често остава валиден по-дълго от самата карта, затова терминалът може да установи защитена комуникация с карта, чийто официален срок е изтекъл.
Екипът не се е ограничил с лабораторни тестове. Учените успешно са демонстрирали атаката в местни заведения за хранене и хранителни магазини, при различни модели терминали. Резултатите обаче зависят от конкретната карта, платежната инфраструктура и проверките на банката.
Дигиталните портфейли имат допълнителни механизми за сигурност и са по-устойчиви срещу този вид атака. Това не означава, че са напълно защитени, тъй като предишни проучвания на същата лаборатория са открили други потенциални уязвимости при тях.
Според учените проблемът идва от начина, по който платежните системи са се развивали. Една транзакция зависи от няколко независими участника: чипа на картата, терминала, картовите организации като Visa и Mastercard и банката издател. Всеки извършва различни проверки, а несъответствията между тях създават пролуки за киберпрестъпниците.
"С възхода на изкуствения интелект за нападателите става все по-лесно да откриват подобни несъответствия и да разработват методи за тяхното използване, което потенциално излага на риск милиони кредитни карти“, предупреждава Анвар.
Големите картови компании вече са уведомени за уязвимостта.
Експертите съветват да не приемате изтеклия срок като гаранция, че старата карта е безопасна. Особено рисково е да я изхвърлите цяла. Изследователите препоръчват:
- Унищожете чипа, като го разрежете или повредите физически.
- Разрежете магнитната лента, като предварително може да я размагнитите.
- Унищожете номера на картата, името и останалите данни така, че да не могат да бъдат лесно възстановени.
- Изхвърлете отделните части на различни места.
- Проверявайте банковите си извлечения, включително след подмяна на картата или закриване на кредитната сметка.
- При съмнителна транзакция веднага уведомете банката и поискайте проверка.
- При метални карти се свържете с банката си за указания как да ги унищожите безопасно.
- Дори окончателното закриване на кредитна карта не отменя нуждата да следите за евентуални последващи операции по сметката.
Основният извод: изтеклият срок на валидност не винаги означава, че картата е технически неизползваема. Докато платежните системи не въведат надеждна и последователна проверка на статуса ѝ, физическото унищожаване на старите карти остава важна мярка за защита.